
Un proyecto con


DANIEL MÉNDEZ
Ciberseguridad para pymes: anticiparse al ataque y saber cómo responder
La inteligencia artificial hace más sofisticados los engaños, pero también ofrece nuevas herramientas para detectarlos. La jornada Hablemos de Ciberseguridad para Pymes, organizada por Orange Empresas y Vocento en Vitoria, abordó cómo proteger los datos y preparar a las empresas para recuperar su actividad tras un ataque.

 Daniel Méndez
Hoy la ciberseguridad ya no puede entenderse solo como una cuestión técnica o exclusiva de un departamento de sistemas”. Con esta idea, la periodista Ainhoa García abrió la jornada Hablemos de Ciberseguridad para Pymes, organizada por Orange Empresas y Vocento en Vitoria. “Afecta a la continuidad de la actividad, a la confianza de los clientes y proveedores, a la reputación de las compañías y a su competitividad”, recordó. A lo largo de la jornada, las distintas ponencias y conversaciones giraron precisamente en torno a cómo anticiparse a las amenazas y prepararse para responder cuando se produzca un ataque. Y al papel ambiguo de la inteligencia artificial, que ofrece nuevas herramientas para proteger el negocio y, al mismo tiempo, facilita el trabajo de quienes intentan atacarlo.
Marta Barrio, especialista en seguridad ofensiva, divulgadora y fundadora de Securiters, resumió uno de los obstáculos para proteger a las pymes en una frase que ha escuchado demasiadas veces: “a mí esto no me va a suceder”. La idea de que una empresa es demasiado pequeña para interesar a un atacante sigue dando una falsa sensación de seguridad, explicó. Al mismo tiempo, la inteligencia artificial ha hecho más difícil reconocer algunos de esos engaños. Barrio recordó que las faltas de ortografía o las traducciones extrañas servían hasta hace no mucho tiempo para detectar muchos correos fraudulentos. Ahora, los atacantes pueden redactar mensajes impecables e, incluso, reproducir voces conocidas. Para mostrarlo, puso un audio que imitaba su propia voz. Le bastaron cinco minutos para crearlo y obtener un resultado sumamente realista. En una empresa, esa capacidad puede utilizarse para suplantar a un responsable y pedir a un empleado que haga una transferencia, por ejemplo.
La experta en ciberseguridad analizó también el riesgo que plantea el uso cotidiano de la IA en el trabajo. Un asistente de IA encargado de resumir correos puede ser útil para resumir una propuesta comercial, pero Marta mostró lo fácil que es incluir instrucciones ocultas en un texto aparentemente inocente y lograr así que el asistente envíe información confidencial al atacante. “Estamos abriendo puertas y ventanas de las que no somos muy conscientes”, advirtió Barrio. De ahí su insistencia en establecer una política de uso dentro de la empresa, sea grande o pequeña, y en saber qué información se comparte y con quién.


Yaiza Rubio
Experta en ciberseguridad, trabaja en la unidad de innovación de Orange España, centrada en el negocio digital. Comenzó su trayectoria profesional como analista de seguridad.
Consultor en innovación, diseño y estrategia digital.
“Los cibercriminales modernos no hackean. Ahora mismo, simplemente con iniciar sesión, ya has comprometido la empresa. Aunque un usuario se haya autenticado una vez, no significa nada: hay que pedirle que verifique su identidad. Y, una vez autenticado, limitar las cosas que puede hacer. Las configuraciones que solemos hacer le dan acceso a todo, a hacer absolutamente todo en un servicio digital. Esto no va de estar protegido, que también, sino de que sabemos que algún día vamos a tener un problema y habrá que responder.”
Barrio explicó también cómo la IA permite agilizar la detección de amenazas, revisar grandes volúmenes de registros y acelerar las primeras respuestas. “Siempre va a ser un multiplicador”, afirmó. Su recomendación para las empresas fue identificar qué datos y sistemas necesitan para trabajar, reforzar la autenticación, formar a sus equipos y probar su capacidad de recuperación. Porque tener copias de seguridad no basta si, cuando hacen falta, no se pueden restaurar. “¿Serías capaz de recuperar tu actividad? ¿Y en cuánto tiempo?”, planteó.
La mesa redonda posterior llevó esas recomendaciones a la experiencia de las empresas alavesas. Moderada por la periodista Ainhoa García, reunió a Aitor Otaola, director adjunto de SEA Empresas Alavesas; Lorenzo Díaz de Apodaca, CEO de Cybertix, y Ander López de Bikuña Alzola, director de Tecnologías de la Información de SPC. El debate partió de un cambio que los tres observan en su trabajo: las empresas están cada vez más conectadas, tanto por dentro como con sus clientes y proveedores.
Otaola explicó que máquinas que antes funcionaban de forma independiente se han conectado con los sistemas de gestión y control de las compañías. Esa conexión amplía las posibles vías de entrada de un ataque y obliga a revisar las medidas de protección. “Muchas empresas desconocen que están siendo atacadas”, advirtió. Que no hayan detectado un incidente no significa que nadie haya intentado entrar.
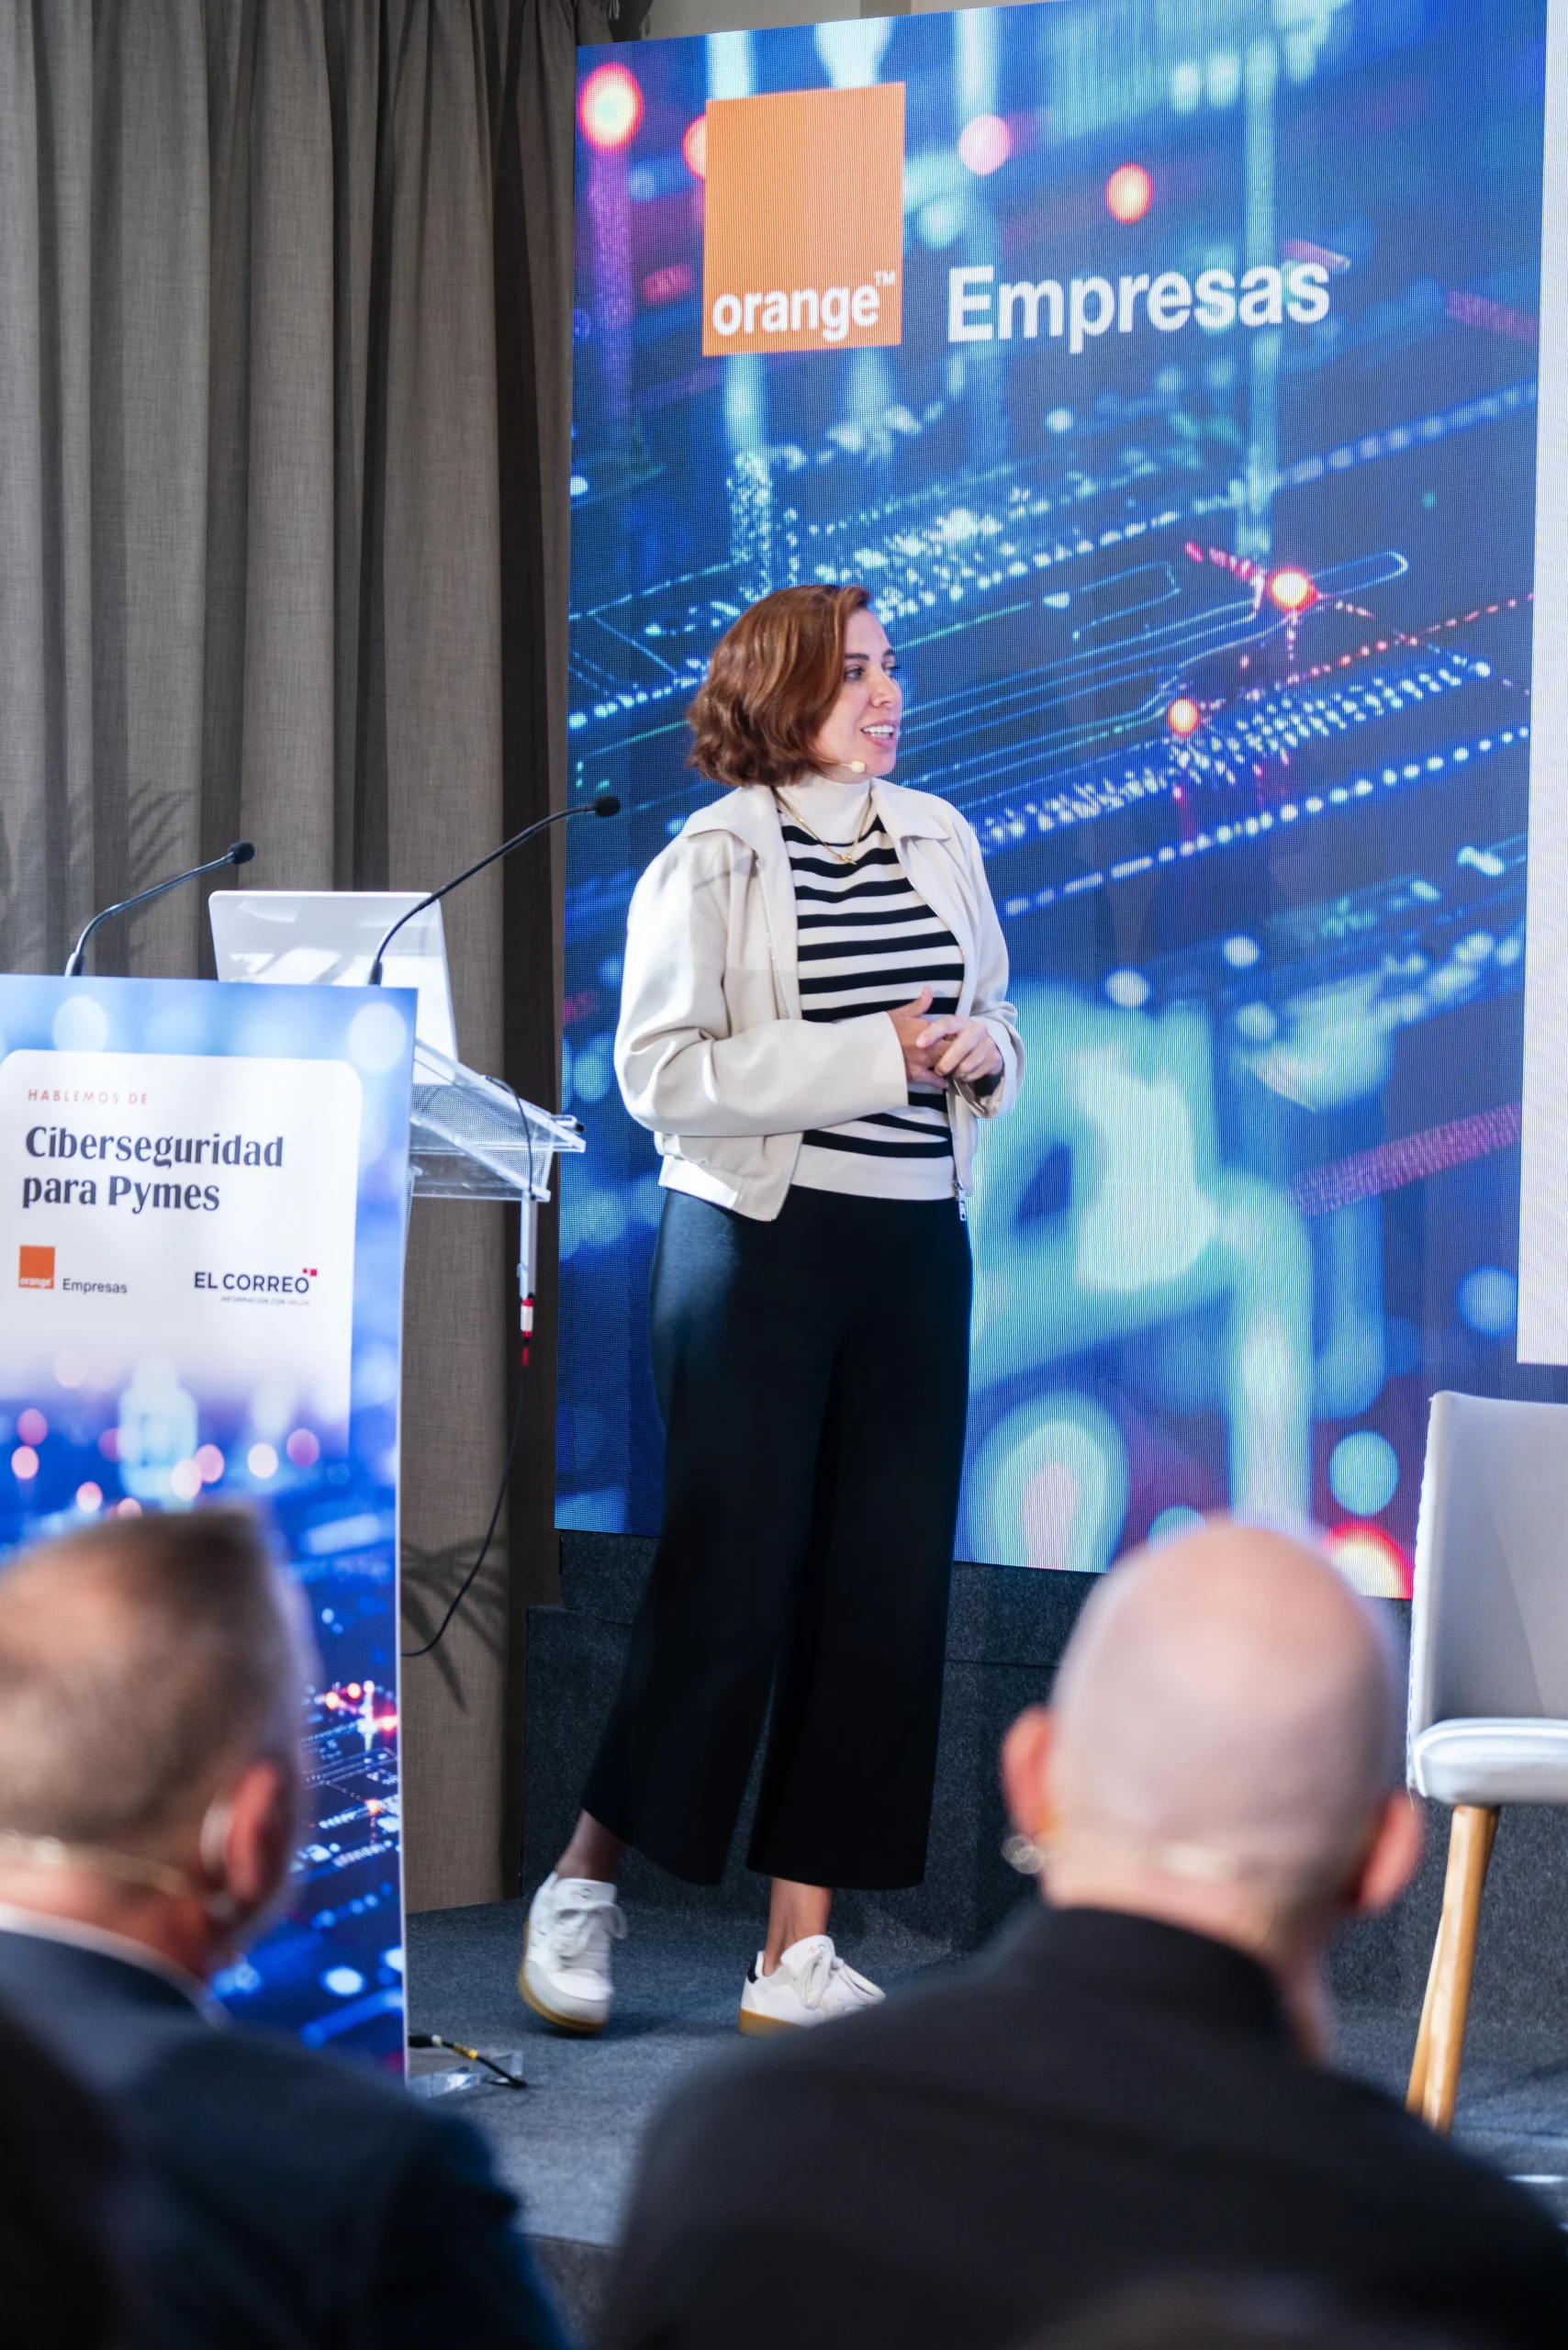
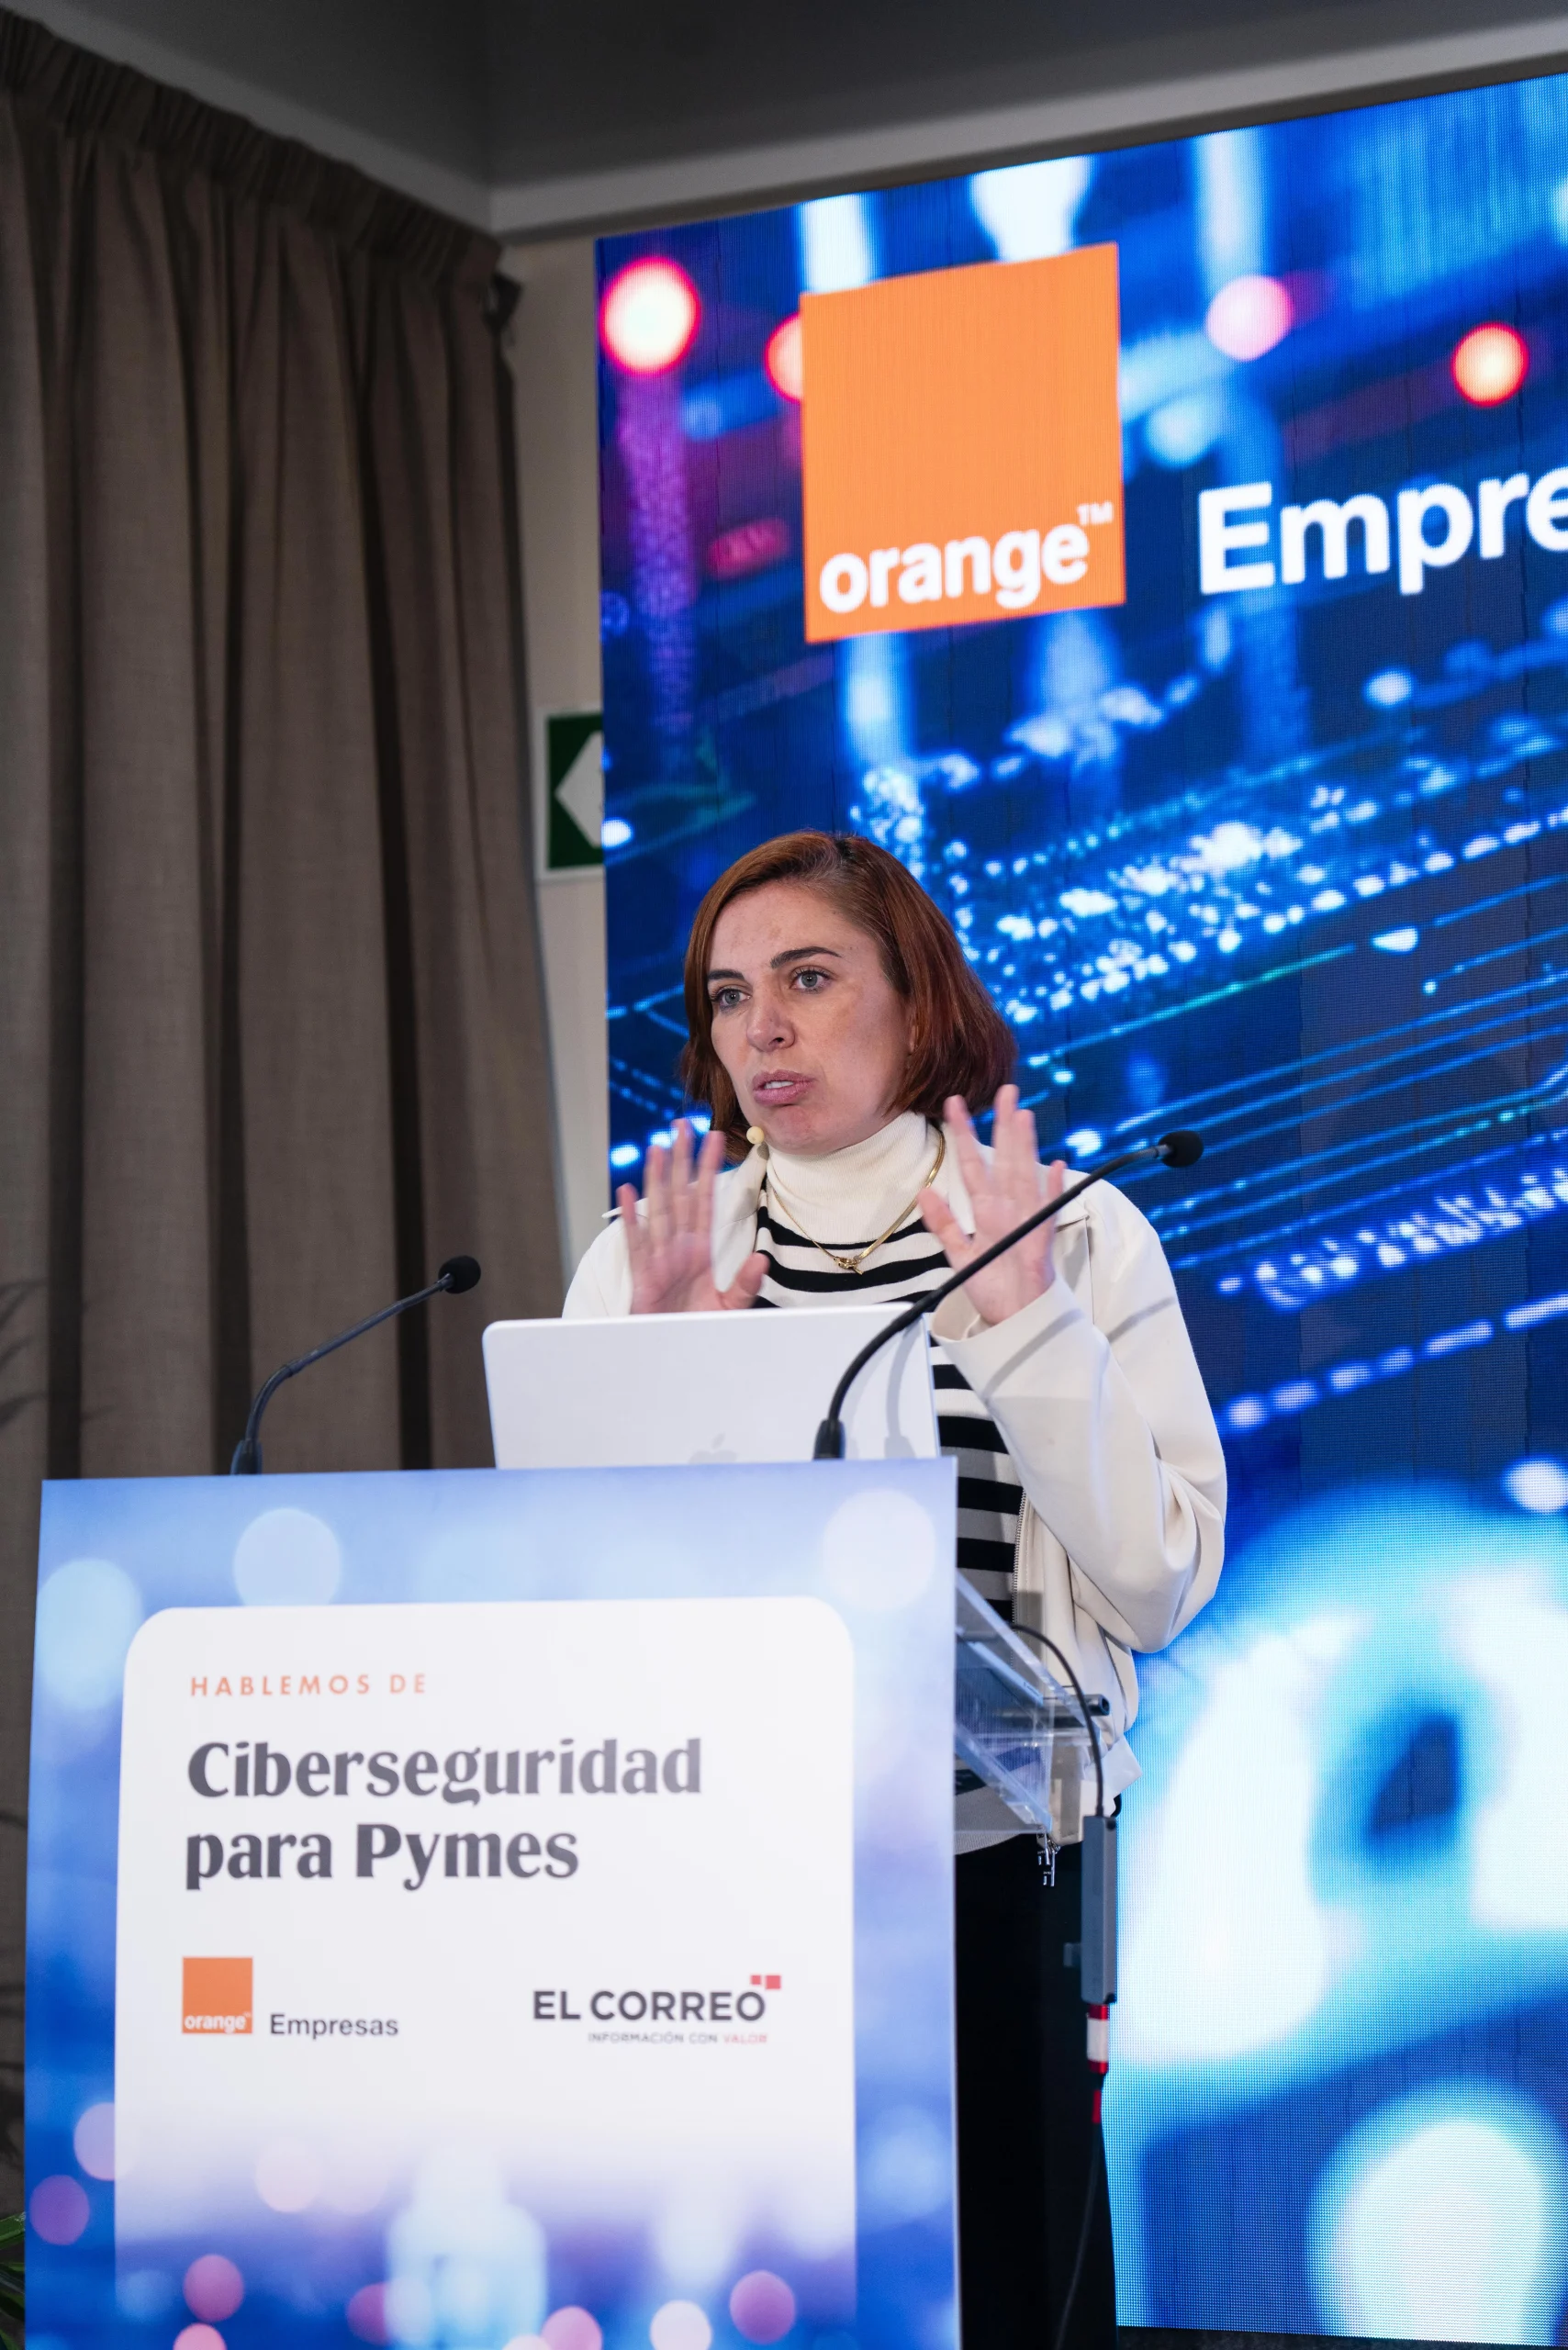
Así se vivió la jornada sobre ciberseguridad e IA en Vitoria
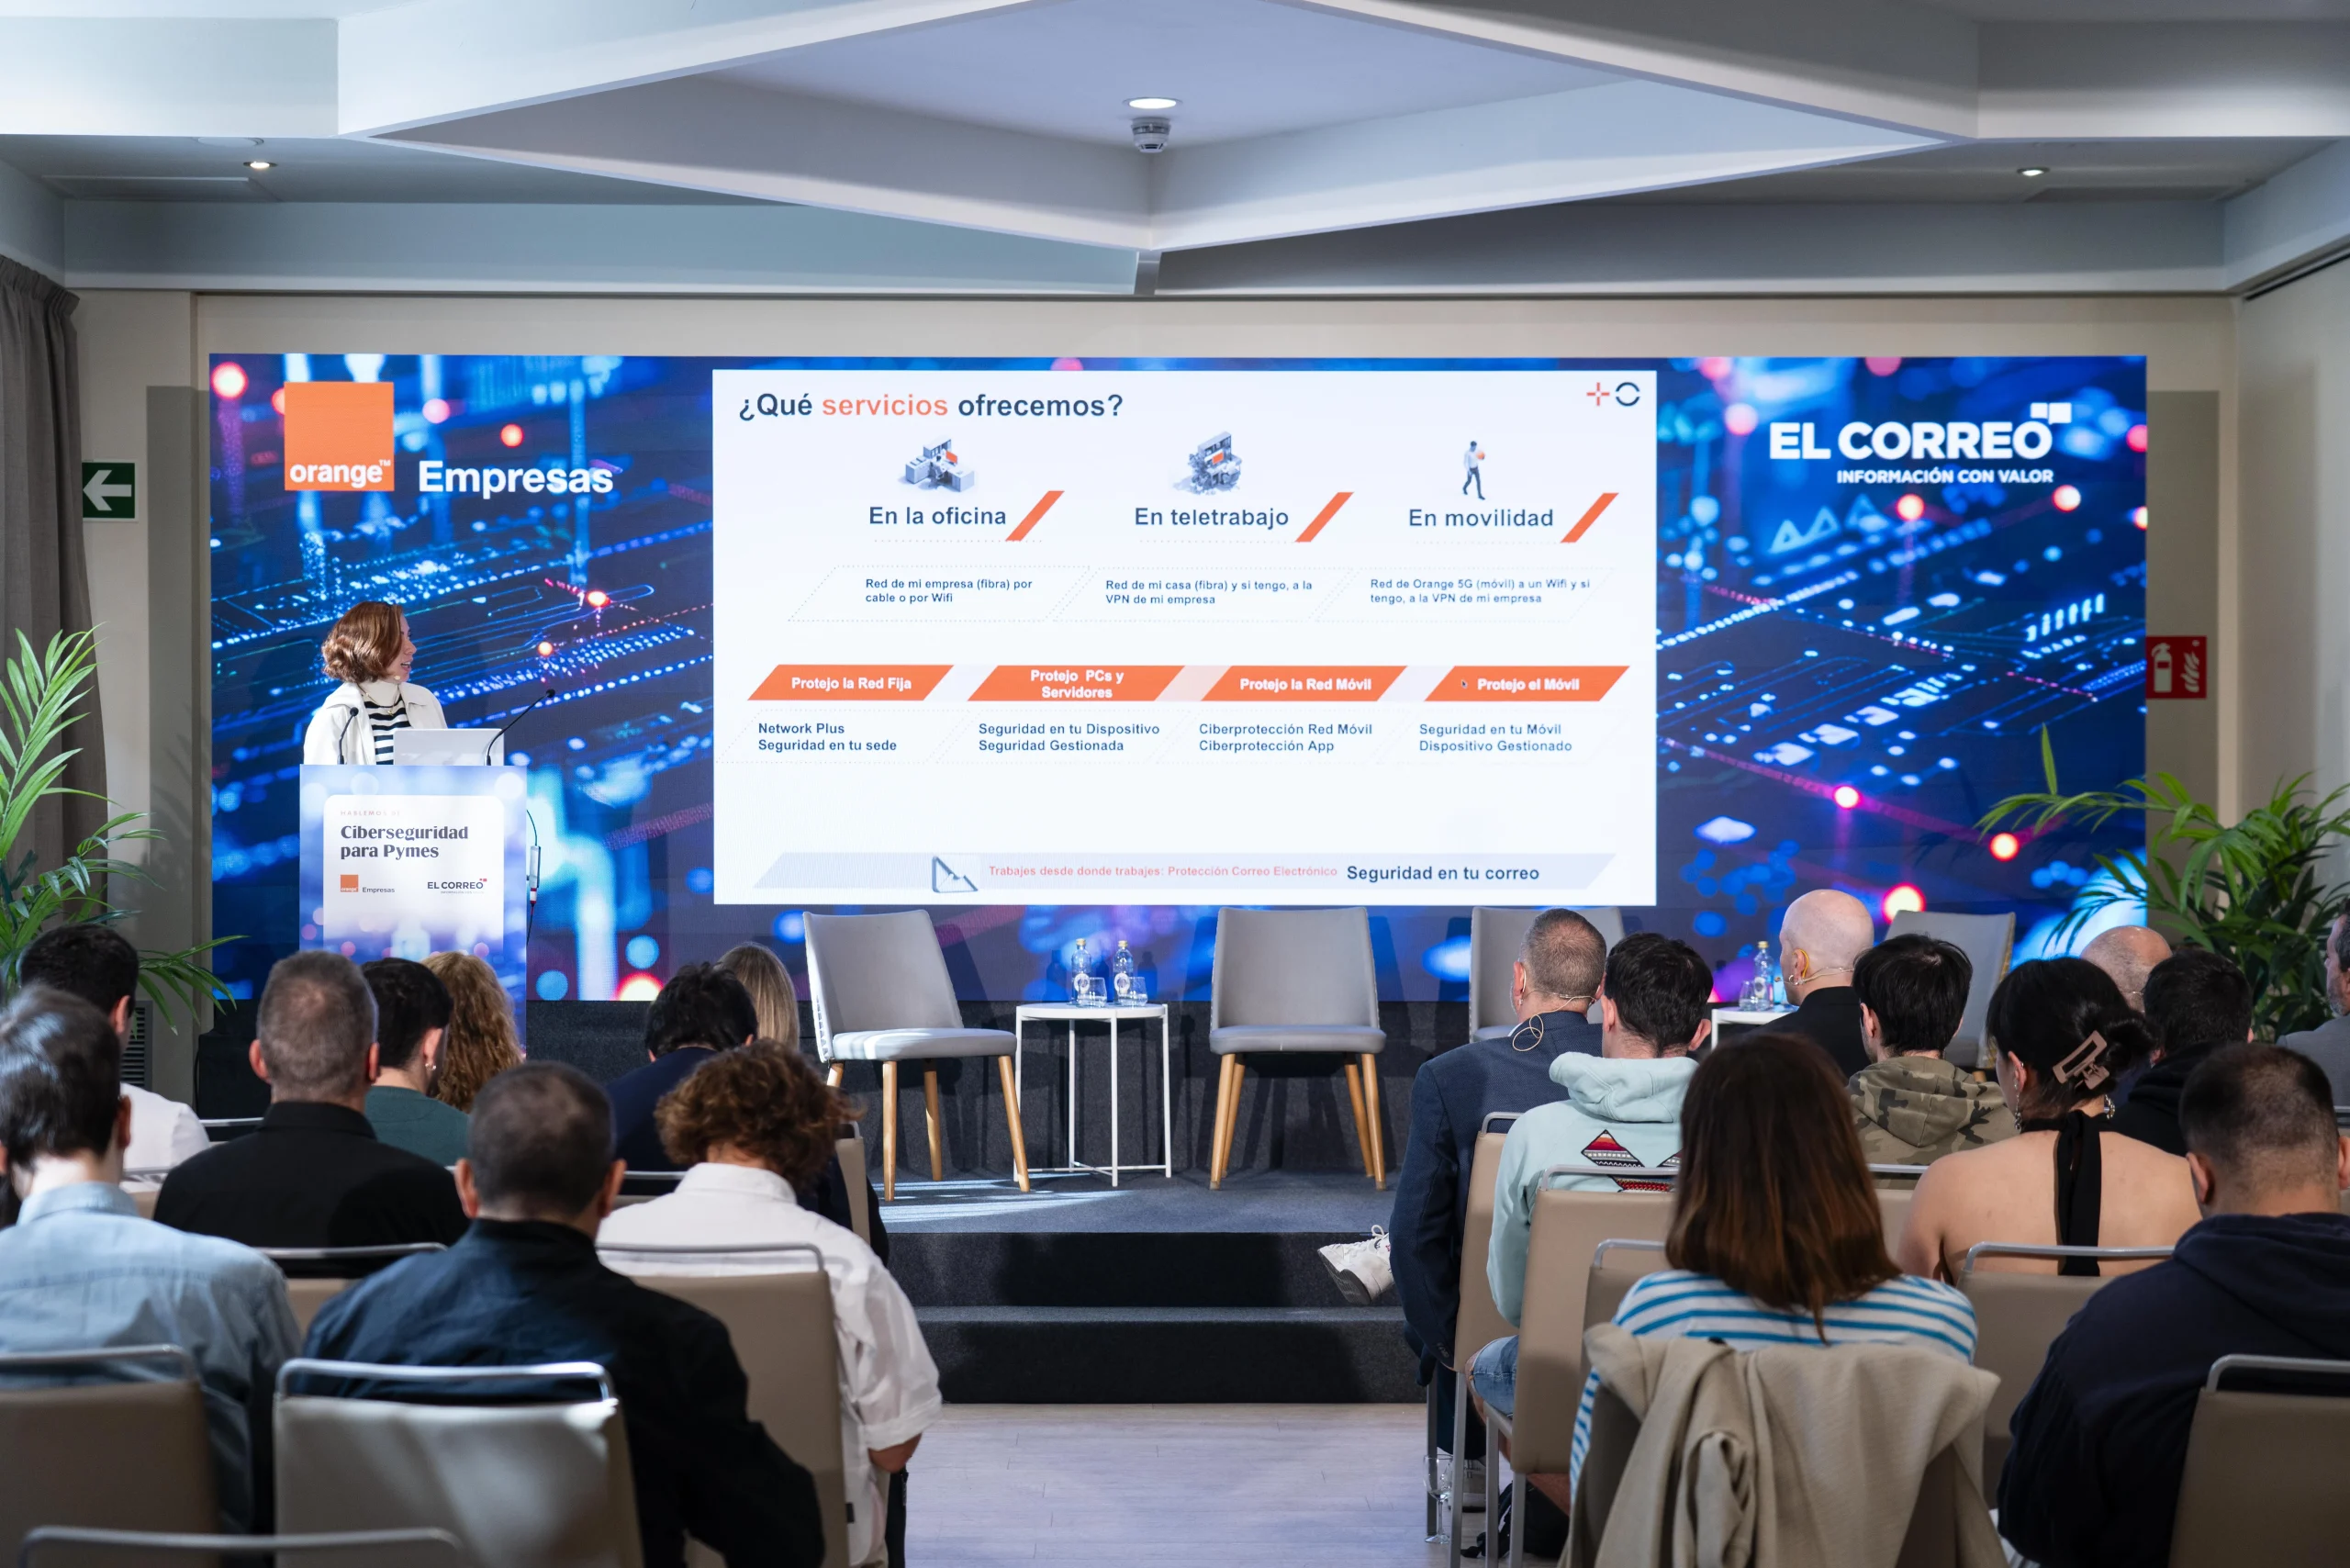
Díaz de Apodaca, por su parte, señaló que la sofisticación de los ataques avanza más deprisa que la respuesta empresarial. Los delincuentes pueden aprovechar nuevas herramientas sin las obligaciones ni los controles a los que están sujetas las compañías. Frente a ello, describió una reacción que sigue siendo habitual: pedir ayuda cuando el problema ya se ha producido. Su propuesta fue empezar por conocer el negocio y decidir qué necesita protección prioritaria, en lugar de repartir los recursos sin distinguir qué es más importante.
López de Bikuña contó cómo habían afrontado ese trabajo en SPC. Hace cinco años revisaron sus puntos débiles y comenzaron a construir lo que llamó su “pirámide de seguridad”. Tenían un equipo de seis personas, pero carecían de un puesto específico con el conocimiento necesario para gestionar la ciberseguridad. El primer paso fue buscar asesoramiento y apoyo técnico externo; después llegaron nuevas herramientas y medidas de protección. “Es una carrera de fondo”, explicó. El trabajo exige tiempo y no elimina la posibilidad de sufrir un ataque.
La conexión con otras empresas añade una dificultad. SPC tiene 22 plataformas interconectadas con su núcleo de negocio, explicó su responsable de Tecnologías de la Información. Para trabajar con un proveedor necesita conocer qué garantías ofrece, además de revisar los accesos y las conexiones remotas. Pero insistió también en la relación entre las personas: si un proveedor sufre una incidencia, debe existir la confianza suficiente para que la comunique enseguida y permita tomar medidas. Ocultarla por miedo retrasa la respuesta.
01
Ser pequeña no deja a una empresa fuera del alcance de los ataques

4 claves
1

Ser pequeña no deja a una empresa fuera del alcance de los ataques
Marta Barrio cuestionó la confianza de quienes creen que su negocio no interesa a los ciberdelincuentes. Aitor Otaola añadió que la conexión de máquinas, sistemas de gestión y servicios externos amplía las posibles vías de entrada. Las pymes necesitan conocer esa exposición y decidir qué deben proteger primero. Como planteó Lorenzo Díaz de Apodaca, el punto de partida es identificar dónde está el valor del negocio y dedicar recursos a protegerlo.
02
La IA hace más creíble el engaño y ayuda a detectarlo
11
La IA hace más creíble el engaño y ayuda a detectarlo
Un correo sin faltas de ortografía o una voz conocida pueden formar parte de una estafa. Barrio mostró cómo clonar su propia voz y cómo unas instrucciones ocultas podían manipular un asistente de IA para extraer información. Mientras que Yaiza Rubio explicó la otra cara de esta tecnología: estas herramientas permiten clasificar alertas y reducir el trabajo manual de los analistas.
03
La seguridad también depende de los proveedores
111
La seguridad también depende de los proveedores
SPC tiene 22 plataformas interconectadas con su núcleo de negocio, explicó Ander López de Bikuña Alzola. Esa relación exige revisar accesos, conocer cómo se gestionan las credenciales y acordar garantías con los proveedores. También requiere confianza entre las personas: si alguien sufre una incidencia, debe comunicarla pronto para que los demás puedan actuar.
04
La capacidad de recuperarse se demuestra con pruebas
1V
La capacidad de recuperarse se demuestra con pruebas
¿Qué necesita una empresa para seguir trabajando si pierde el acceso a sus datos o sistemas? Barrio advirtió de que hay que identificar los recursos imprescindibles y ensayar la recuperación. La preparación incluye comprobar cuánto tiempo llevaría recuperar la actividad, quién debe intervenir y qué responsabilidad tiene cada persona. Esas respuestas deben estar trabajadas antes de que llegue el ataque.
La formación de los empleados fue otra de las cuestiones que Otaola defendió como un trabajo continuado. Los ejercicios que simulan intentos de engaño permiten comprobar cómo reaccionan los equipos y dónde necesitan apoyo. Propuso una sensibilización “continua y de lluvia fina”, mientras insistía en considerar la protección como una inversión: una parada de producción también cuesta dinero. Ante la pregunta de si las pymes estaban llegando tarde, Díaz de Apodaca prefirió reformular el planteamiento. “Hoy es el mejor día para intentar identificar qué es lo que tenemos que proteger”, respondió.
La última ponencia, a cargo de Yaiza Rubio, experta en ciberseguridad de Orange, volvió sobre una cuestión que había aparecido varias veces a lo largo de la mañana: cómo saber quién está al otro lado de una conexión. El título de su intervención resumía su planteamiento: Los ciberdelincuentes ya no hackean; simplemente inician sesión. Rubio repasó la evolución de la seguridad desde los modelos centrados en proteger el perímetro de la red corporativa hasta los que exigen comprobar la identidad y limitar lo que cada usuario puede hacer. Estar dentro de la red no debería dar acceso a todo. Lo ilustró con una operación bancaria: las comprobaciones necesarias para transferir cinco euros pueden resultar insuficientes cuando se pretende mover un millón.
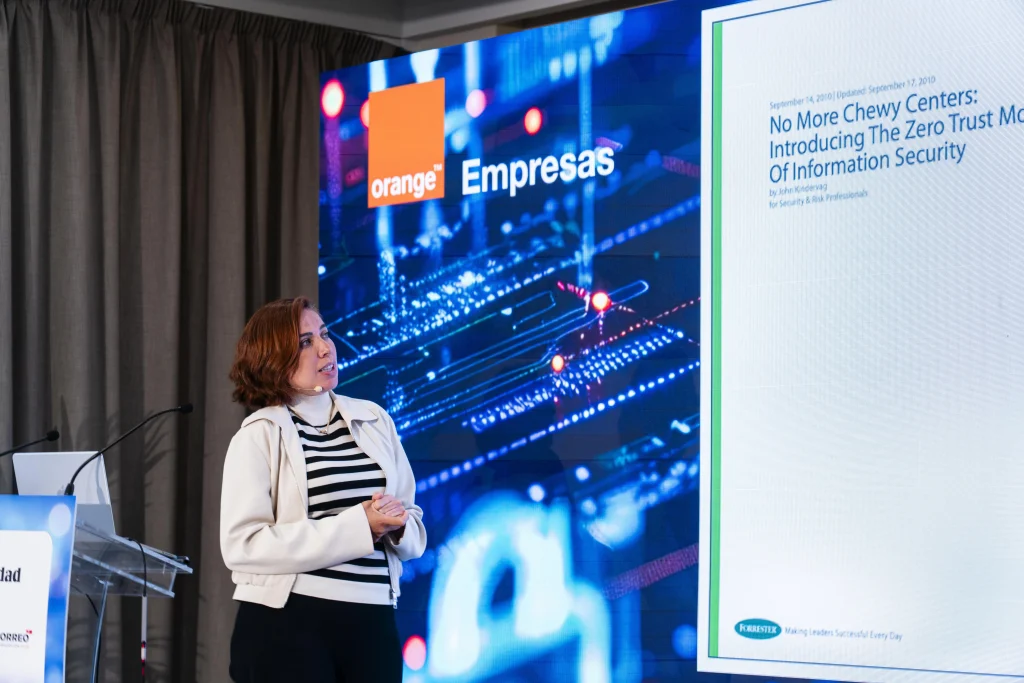
La inteligencia artificial complica esa comprobación, pero también ayuda a quienes vigilan los sistemas. Rubio recordó sus primeros años como analista, cuando las herramientas generaban numerosos avisos que había que revisar e interpretar. Hoy, explicó, los modelos pueden ayudar a clasificar esos eventos y a preparar informes, reduciendo parte del trabajo manual. El objetivo es que los profesionales dispongan de más tiempo para “pensar, interpretar cosas complejas”. Distinguió, eso sí, entre la automatización que ya se utiliza y la autonomía hacia la que avanzan estos sistemas.
En el cierre, vinculó ese diagnóstico con la propuesta de Orange: ofrecer seguridad desde la red y proteger también los dispositivos, incluidos los móviles, en un entorno en el que el trabajo se realiza desde distintos lugares. La protección debe acompañar esas formas de conectarse. Porque el acceso de un atacante puede empezar con un gesto tan cotidiano como introducir un usuario y una contraseña.
Relacionados
HABLEMOS DE


HABLEMOS DE...
UN ECOSISTEMA DE APOYO PARA LA DIGITALIZACIÓN
En un entorno donde la innovación avanza con rapidez, muchas pequeñas y medianas empresas se enfrentan a un reto común: convertir la tecnología en una auténtica palanca de crecimiento. No se trata de incorporar más herramientas, sino de identificar cuáles aportan valor real y cómo integrarlas de forma eficaz en sus procesos, sin desviar recursos ni perder el foco en su negocio.
Con esa visión nace “Hablemos de… para PYMES”, un proyecto que prioriza la comprensión frente a la complejidad, y que pone el conocimiento práctico al servicio de quienes toman decisiones cada día.
Un espacio pensado para compartir experiencias reales, soluciones contrastadas y aprendizajes aplicables, de la mano de quienes ya han recorrido ese camino.
Porque en Orange Empresas no solo ofrecen tecnología: facilitan su comprensión, su aplicación y su impacto. Como socio estratégico en la transformación digital de las pymes, están para acompañarlas con lo que necesitan, cuando lo necesitan.